Kaspersky Global Araştırma ve Analiz Ekibi, kripto para kullanıcılarına yönelen OkoBot kampanyasına ilişkin teknik bulgularını yayımladı.
Şirketin verilerine göre kampanya 25’ten fazla ülkede yüzlerce kullanıcıyı hedefledi. Türkiye, en fazla etkilenen kullanıcıların bulunduğu beş ülke arasında gösterildi.
OkoBot; dosya toplama, uzaktan komut çalıştırma, tarayıcı eklentisi indirme ve cüzdan kurtarma ifadelerini çalma işlevleri taşıyan 20’den fazla bileşenden oluşuyor.
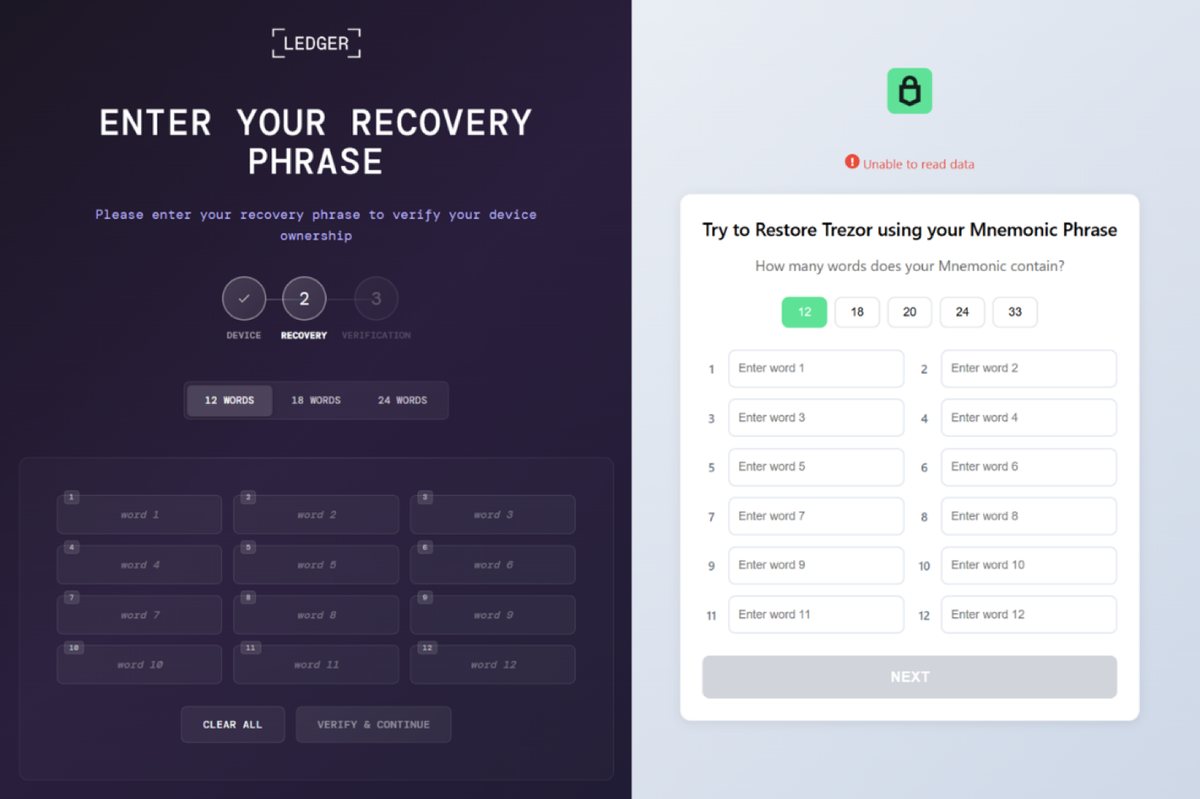
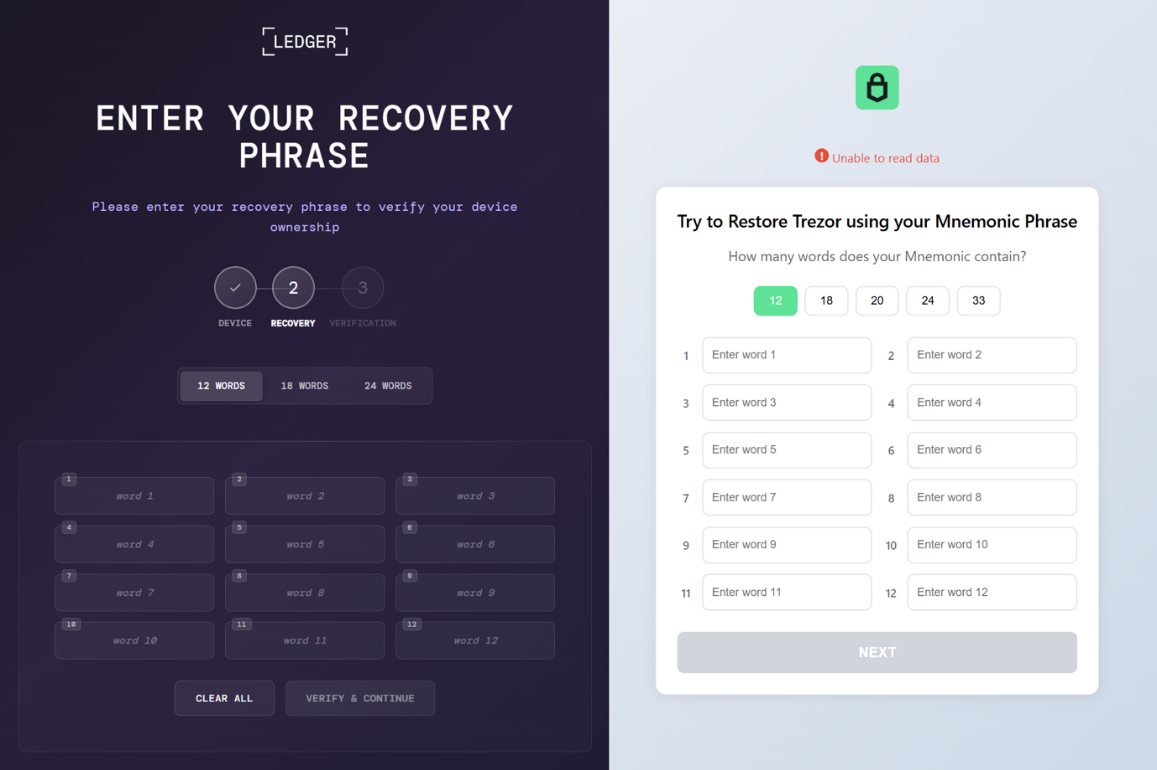
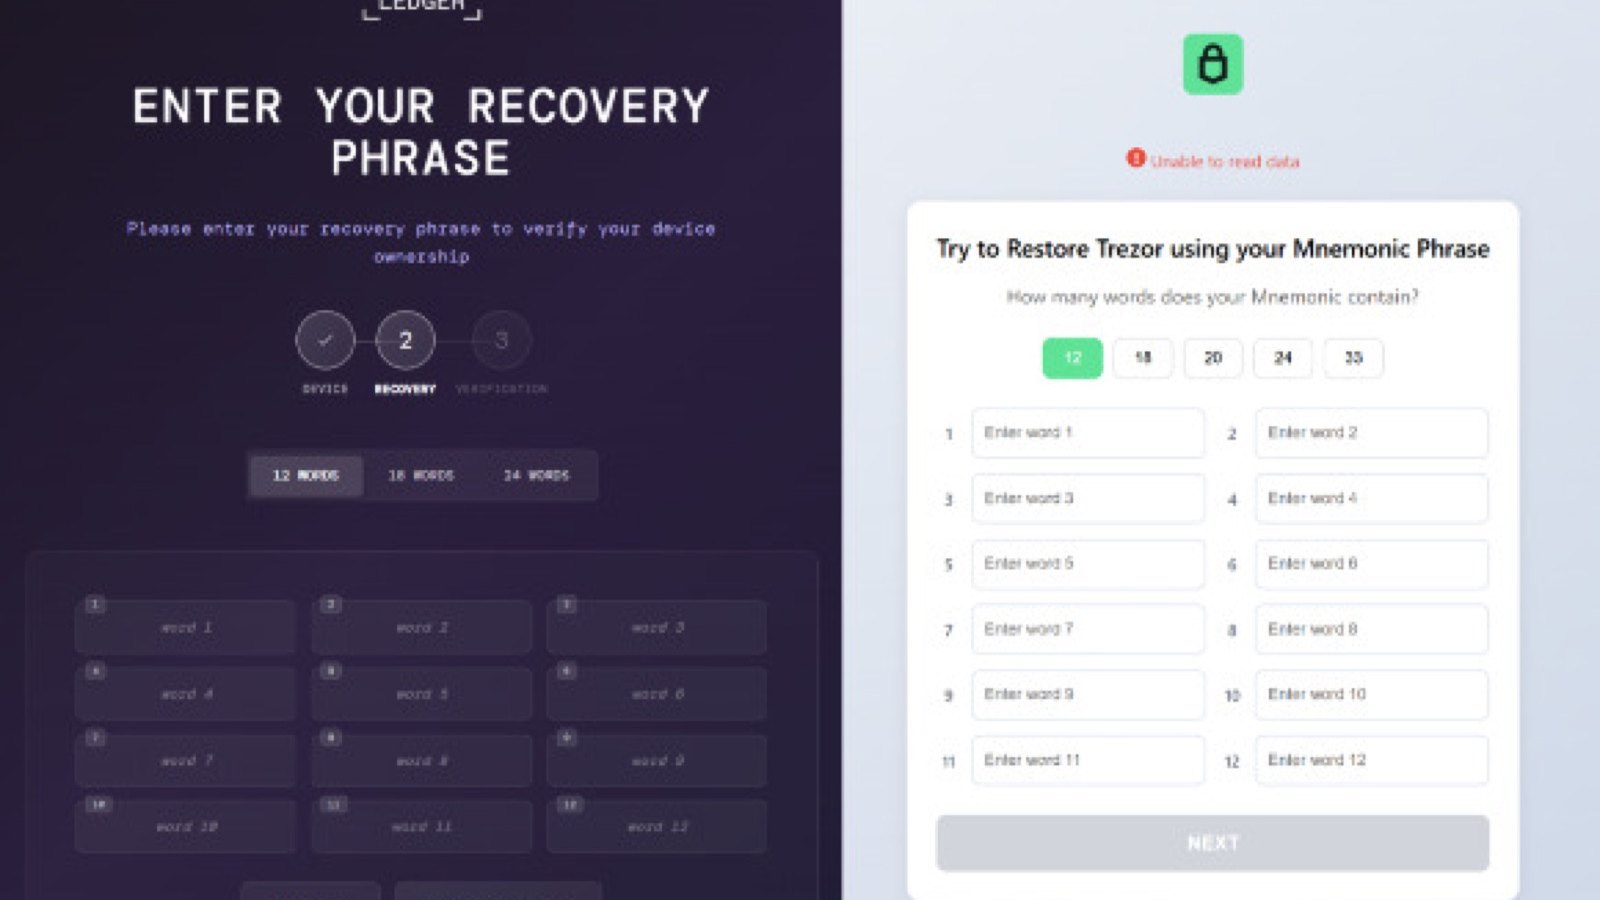
Bulaşma için ClickFix saldırıları ile GitHub’da meşru yazılım görünümünde dağıtılan paketler kullanılıyor. SeedHunter bileşeni Trezor Suite, Ledger Wallet ve Ledger Live uygulamalarına bir implant enjekte ediyor.
Kaspersky, tehdidin Temmuz 2026’da etkin olduğunu belirtirken kampanyayı bilinen bir gruba kesin biçimde bağlamadı. Kampanyanın sorumlusu bu nedenle kesinleşmiş değil.
Altyapı, kötü amaçlı eklentileri gizlemek için tarayıcı belleğini değiştiren bir yükleyici de içeriyor. OkoSpyware modülü tuş vuruşları ile hedef uygulamadaki görüntü akışını kaydedebiliyor.
Araştırmacılar, SQL Server Management Studio görünümünde hazırlanmış sahte bir yükleyici örneği buldu. Bu bulgu, meşru geliştirici araçlarının adının dağıtımda kullanılabildiğini gösteriyor.
SeedHunter, bağlı bir Trezor veya Ledger cüzdanı algıladığında önceden hazırlanmış kimlik avı ekranı açıyor. Ekran kullanıcıdan cüzdan kurtarma ifadesini girmesini istiyor.
Bildiklerimiz
Henüz bilmediklerimiz
- Kampanya bilinen bir tehdit aktörüne yüksek güven düzeyiyle atfedilemiyor.
Haber kaydı
Birincil belgeler ve sürüm kanıtları editoryal kayıt sisteminde saklanır. Kişisel veri, telif ve iletişim eki riskleri nedeniyle ham dosyalar kamu sayfasında yayımlanmaz.