Kaynak: Basın bülteni
Group-IB’nin 23 Eylül’de yayımladığı analize göre kullanıcı güncelleme yaptığını düşünürken telefona RemControl yerleşiyor. Zararlı yazılım, Erişilebilirlik hizmetini kötüye kullanarak banka uygulamalarının üzerine sahte giriş ekranları getiriyor ve PIN kodu, mobil bankacılık parolası ile kartın son kullanma tarihini ele geçirmeye çalışıyor.
RemControl’ün bugünkü hedef listesinde Türk bankaları bulunmuyor; kampanya İtalya, Fransa, İspanya, Polonya, Portekiz, Kanada ve Körfez ülkelerindeki bankaları hedefliyor. Hedef listesi ve sahte ekranlar saldırganın sunucusundan geldiği için yeni bir ülke eklemek sunucudaki bir ayarı değiştirmeyi gerektiriyor.
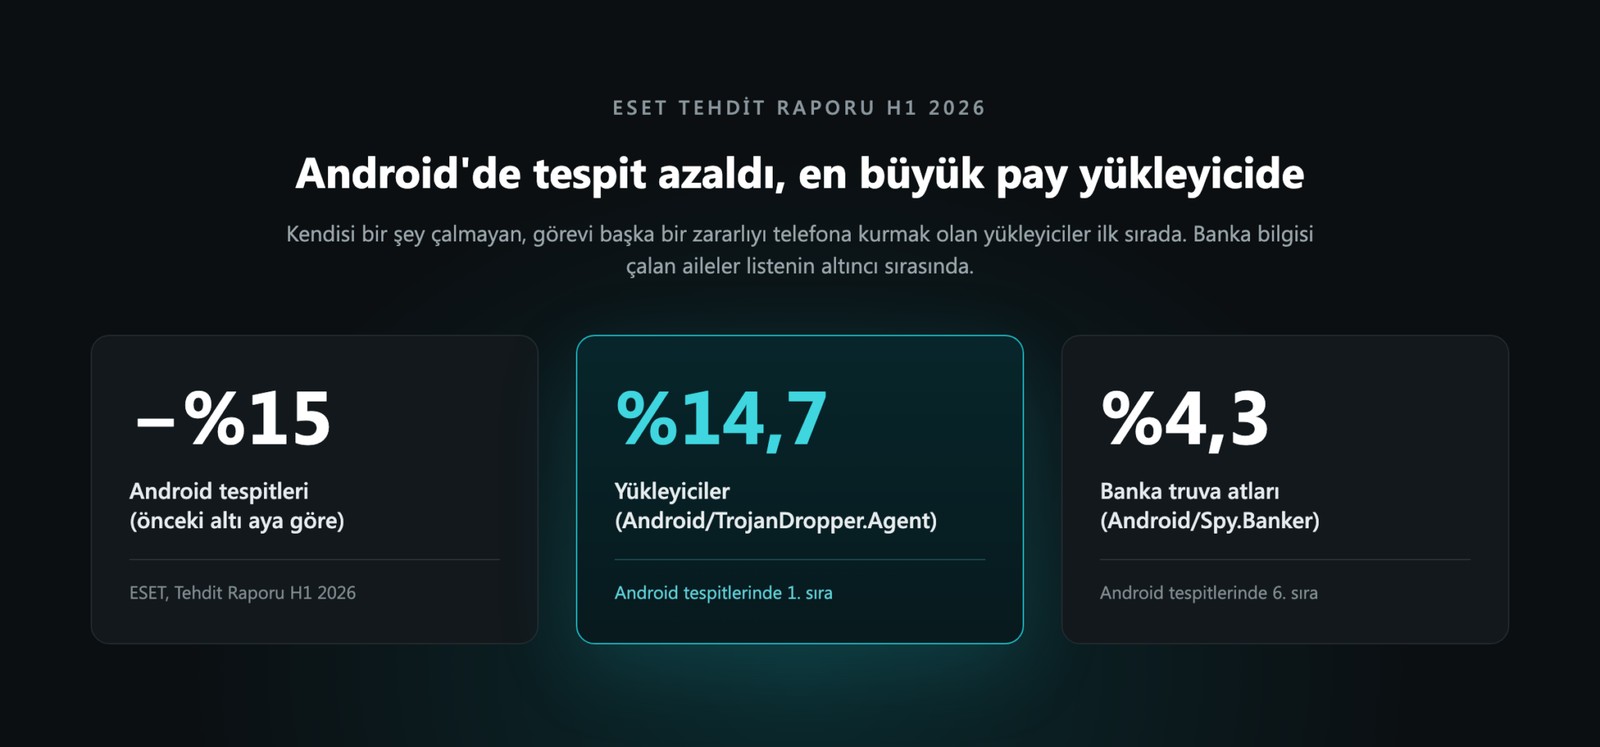
ESET Tehdit Raporu H1 2026’ya göre Türkiye, Aralık 2025 ile Mayıs 2026 arasında Android tehditlerinin en yoğun görüldüğü ülkeler arasında Ukrayna ile birlikte en üst dilimde yer aldı. En sık görülen Android tehdidi yüzde 14,7 payla Android/TrojanDropper.Agent oldu. Android/Spy.Banker ailesi yüzde 4,3 payla altıncı sırada bulundu.
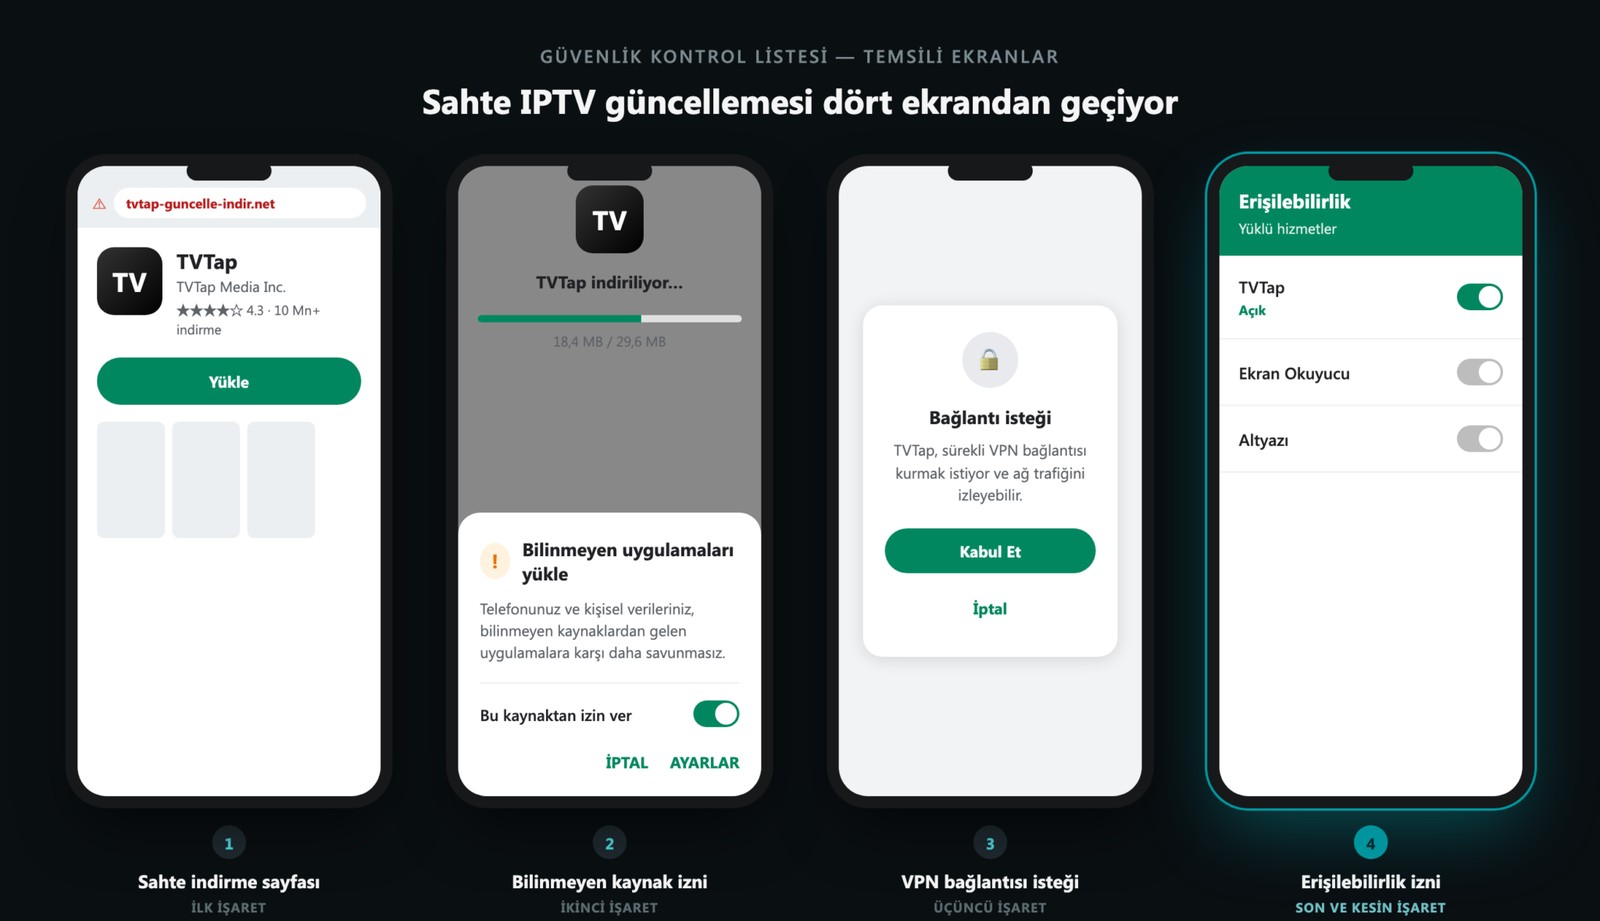
Saldırganlar gerçek TVTap uygulamasını zararlı hâle getirmiyor; bunun yerine güncelleme gibi görünen bir APK hazırlıyor. Google Play sayfasının kopyası olan sahte internet sayfalarına Meta’nın reklam altyapısı üzerinden ziyaretçi çekiliyor. Kurulum sırasında Google Play Protect devre dışı bırakılıyor, ardından zararlı yazılım Erişilebilirlik hizmeti için izin istiyor.
ESET Türkiye Ürün ve Pazarlama Müdürü Can Erginkurban, “Bir TV uygulaması Erişilebilirlik izni istiyorsa kurulumu orada durdurmak bankadaki paranızı korumanın en kısa yolu” dedi. ESET, izin verildiyse cihazın bankacılık için kullanılmamasını ve zararlı uygulamanın güvenli modda kaldırılmasını önerdi.