Kaynak: Dijital Biz’e iletilen açıklama.
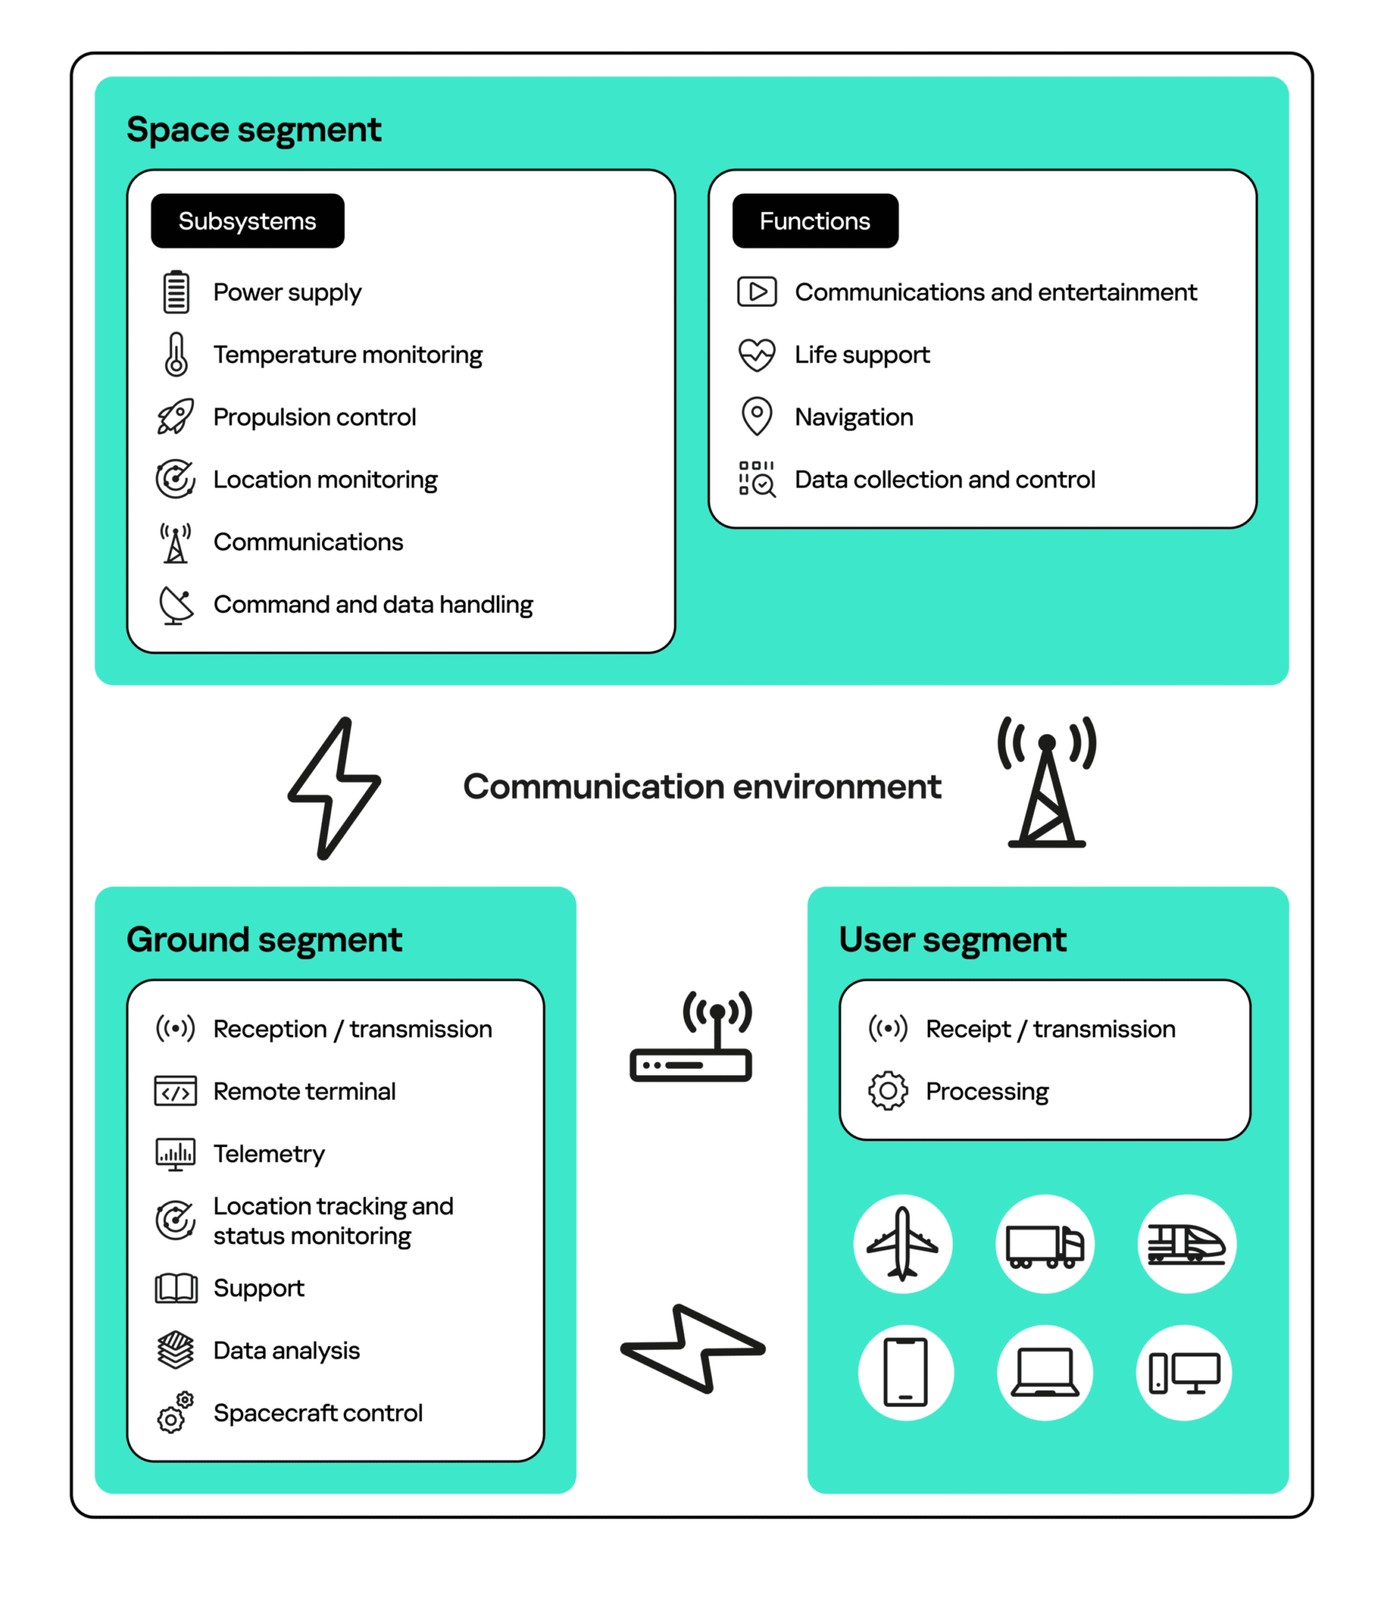
Kaspersky ICS CERT’in güncel raporuna göre kamuya açık veriler, 1957’den 2020’lerin başına kadar uzay sistemlerini hedef alan 100’den fazla siber olayın kayıtlara geçtiğini gösteriyor. Rapora göre uzay güvenliği yalnızca yörüngedeki uyduları korumaktan ibaret değil; yer kontrol istasyonları, karasal iletişim hatları, kullanıcı terminalleri ve üçüncü taraf yazılımlar da sistemin parçası.
Şirketin önceki raporları özellikle Küresel Navigasyon Uydu Sistemleri (GNSS) üzerindeki riskleri öne çıkarıyor. 2023’te Karadeniz bölgesinde sinyal yanıltma vakalarındaki keskin artışın ardından Kaspersky araştırmacıları 70 donanım üreticisiyle internete açık GNSS cihazlarını denetledi; 3.000’den fazla alıcının internet üzerinden gelebilecek saldırılara açık olduğu tespit edildi.
Rapor, tehdit aktörlerinin uydu altyapılarını paravan olarak kullandığını da belirtiyor. 2022’de Viasat’ın KA-SAT ağına yönelik saldırıda “AcidRain” adlı veri silici yazılım Avrupa genelinde yaklaşık 30.000 uydu terminalini devre dışı bırakmış ve 5.800’den fazla rüzgâr türbininin uzaktan operasyonunu dolaylı yoldan durdurmuştu.
Sandworm APT grubuyla ilişkilendirilen ve 2024’te keşfedilen “AcidPour” ise Linux yönlendirici, uydu modemi ve veri depolama sistemlerini hedef alıyor. Kaspersky, kuruluşlara internete açık GNSS alıcılarını düzenli denetlemeyi, uydu iletişim bağlantılarını şifrelemeyi ve yer istasyonu terminallerinde güçlü uç nokta koruması kullanmayı öneriyor.
Kaspersky Güvenlik Analizi Uzmanı Ekaterina Rudina, uydu teknolojileri sivil hayatın daha fazla alanına entegre oldukça bu bağlantıların güvenliğinin sağlanmasının, aşağı yönlü bağlantılarda şifreleme uygulanmasının ve internete açık, güvenlik açığı bulunan alıcıların güncellenmesinin büyük önem taşıdığını söyledi.